أمن الشبكات وحماية الخوادم: كيف تؤمن بنيتك التحتية الرقمية ضد الاختراقات؟
مقدمة: الخوادم والشبكات هي العصب الحساس للمواقع الرقمية
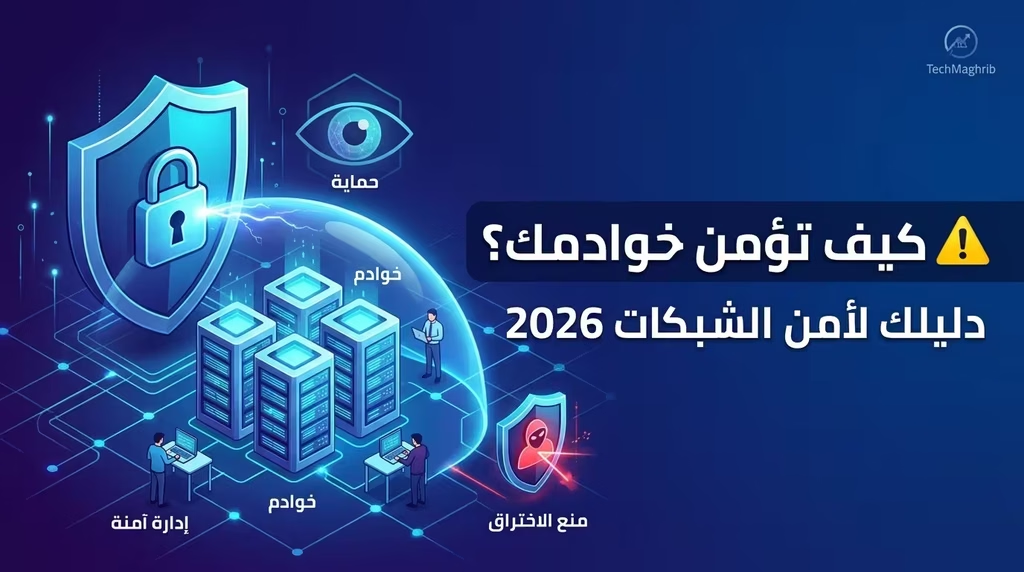
في عالم الويب الحديث، لم يعد تأمين الأجهزة الشخصية وحدها كافياً لضمان سلامة الأنشطة الرقمية. تُعتبر الخوادم (Servers) والشبكات التي تربط المواقع وقواعد البيانات بمثابة القلعة الحصينة لأي مشروع على الإنترنت. إن أي ثغرة بسيطة أو إهمال في ضبط إعدادات الأمان على مستوى السيرفر قد يؤدي إلى كارثة تقنية تتمثل في تسريب بيانات آلاف المستخدمين أو توقف الموقع بالكامل.
يتناول هذا المقال الشامل أحدث الاستراتيجيات والتقنيات المستخدمة في حماية الخوادم وتأمين الشبكات، مع تسليط الضوء على المعايير التقنية التي يجب اتباعها لضمان بيئة عمل رقمية مستقرة وآمنة في وجه الهجمات السيبرانية المتطورة.
1. الأساسيات التقنية لحماية الخوادم الرقمية
لكي تحافظ على استقرار موقعك وتمنع المتسللين من الوصول إلى الملفات الحساسة، يجب الالتزام بمجموعة من القواعد الأساسية على مستوى استضافة وتكوين الخادم:
- إدارة الصلاحيات (Permissions): تحديد صلاحيات القراءة والكتابة والتشغيل للملفات بدقة شديدة، لمنع أي برمجية خبيثة من تعديل ملفات النظام الأساسية.
- إغلاق المنافذ غير المستخدمة (Port Security): ترك المنافذ المفتوحة بدون حاجتها الفعلية يعتبر دعوة مفتوحة للمخترقين لفحص الثغرات والدخول إلى السيرفر.
- التحديثات الدورية لنظام التشغيل: ترقية حزم النظام وبرمجيات الخادم بانتظام لإغلاق الثغرات المعروفة عالمياً.
ولأن اختيار بيئة الاستضافة الآمنة يمثل حجر الأساس في هذه العملية، ننصح دائماً بمراجعة المعايير الفنية وشروط الحماية المتاحة عبر قراءة أفضل استضافات المواقع في 2026: مقارنة شاملة لتحديد الاستضافة الأنسب لموقعك لتفادي أي مشاكل تقنية مستقبلية.
2. دور الجدران النارية (Firewalls) وأنظمة كشف التسلل
الجدار الناري هو الخط الدفاعي المتقدم الذي يفصل بين شبكتك الداخلية والتهديدات الخارجية القادمة من الإنترنت. يقوم بمراقبة حركة المرور الواردة والصادرة وفحصها بناءً على قواعد أمان صارمة.
- جدران حماية تطبيقاتเว็บ (WAF): تحمي المواقع من الهجمات الشهيرة مثل الحقن المتسلسل (SQL Injection) والبرمجة عبر الموقع (XSS).
- أنظمة كشف ومنع التسلل (IDS/IPS): تقوم بتحليل الأنماط المشبوهة في حركة مرور الشبكة وإطلاق إنذارات فورية أو حظر عناوين IP الخبيثة تلقائياً.
3. التشفير وبروتوكولات الاتصال الآمنة
لا يمكن الحديث عن حماية البيانات دون التطرق إلى تقنيات التشفير. يعتبر بروتوكول HTTPS وشهادات SSL المعيار الأساسي لتأمين نقل البيانات بين متصفح المستخدم والخادم، مما يمنع تقاطع أو اعتراض البيانات (Man-in-the-Middle Attacks).
إلى جانب ذلك، تتطور تقنيات التشفير باستمرار لتواكب طفرات العصر الرقمي، لاسيما مع الاستعانة بالقدرات التحليلية الهائلة المتاحة في آخر تطورات الذكاء الاصطناعي 2025 والتي تساعد الأنظمة الدفاعية في التنبؤ بأساليب كسر التشفير الحديثة وصدها بكفاءة عالية.
4. خطط التعافي من الكوارث والنسخ الاحتياطي الاستراتيجي
حتى مع تطبيق أعلى معايير الأمان، تظل هناك احتمالية وقوع حوادث طارئة أو هجمات سيبرانية ناجحة. هنا يأتي دور خطط التعافي من الكوارث (Disaster Recovery Plans) كصمام أمان نهائي:
- قاعدة النسخ الاحتياطي (3-2-1): الاحتفاظ بثلاث نسخ من البيانات، على نوعين مختلفين من وسائط التخزين، مع الاحتفاظ بنسخة واحدة على الأقل خارج الموقع الجغرافي أو السحابي الأساسي.
- اختبار استعادة البيانات دورياً: لا يكفي إنشاء النسخ الاحتياطي، بل يجب التأكد من صلاحيتها وقدرتها على العمل الفوري عند حدوث أي طارئ.
- عزل أنظمة النسخ: حماية الخوادم الاحتياطية بكلمات مرور وصلاحيات منفصلة تماماً لضمان عدم تعرضها لنفس هجمات برمجيات الفدية التي قد تصيب النظام الرئيسي.
5. التوعية الأمنية والثقافة المؤسسية
تُجمع تقارير الأمن السيبراني العالمية على أن العنصر البشري يظل غالباً “الحلقة الأضعف” في منظومة الحماية. مهما كانت جدران الحماية والخوادم قوية، يمكن لخطأ بشري بسيط كالنقر على رابط مزيف أن يمنح المخترقين مفاتيح الدخول.
لذلك، يتوجب على الشركات والأفراد الاستثمار المستمر في التدريب والتوعية الأمنية، ومحاكاة هجمات التصيد الاحتيالي بشكل دوري لرفع مستوى الجاهزية واليقظة لدى جميع العاملين على إدارة الأنظمة.